




Ryzyko wchodzi do firmy przez zależności
Transport działa na gęstej sieci usług: TMS, telematyce, kartach paliwowych, giełdach ładunków, e-mailu, księgowości, systemach klientów i urządzeniach mobilnych kierowców. Awaria jednego dostawcy może odciąć numery zleceń, adresy, statusy i dokumenty. Światowe Forum Ekonomiczne podaje, że w 2026 r. 65 proc. dużych firm uznaje podatności stron trzecich i łańcucha dostaw za największą barierę cyberodporności, wobec 54 proc. rok wcześniej.
ENISA wskazuje transport, w tym logistykę i sektor morski, jako wartościowy cel, a wśród głównych zagrożeń wymienia ataki na dostępność, ransomware, kradzież danych, socjotechnikę i kompromitację łańcucha dostaw. To nie oznacza, że mały przewoźnik poniesie globalny średni koszt incydentu. Oznacza, że powinien policzyć własny koszt jednej godziny bez dyspozycji: postoje pojazdów, utracone zlecenia, telefony, kary, nadgodziny i opóźnione faktury.
Najpierw mapa usług krytycznych
Lista wszystkich aplikacji niczego nie rozwiązuje. Trzeba wskazać pięć do ośmiu usług, bez których firma nie wyśle auta, nie potwierdzi dostawy albo nie wypłaci kierowcy pieniędzy. Dla każdej usługi zapisuje się właściciela biznesowego, dostawcę, dane kontaktowe, sposób logowania, zależności, czas tolerowanego przestoju i minimalny proces zastępczy.
Przykład: TMS może mieć tolerancję dwóch godzin, ale pod warunkiem że dyspozytor ma lokalną listę aktywnych tras i numery telefonów. Telematyka może być niedostępna cztery godziny, jeśli kierowcy raportują pozycję według ustalonego harmonogramu. Poczta może mieć obejście przez odrębny kanał, lecz tylko dla informacji operacyjnych, bez wysyłania danych wrażliwych na prywatne skrzynki.
Pierwsza godzina: zatrzymać chaos
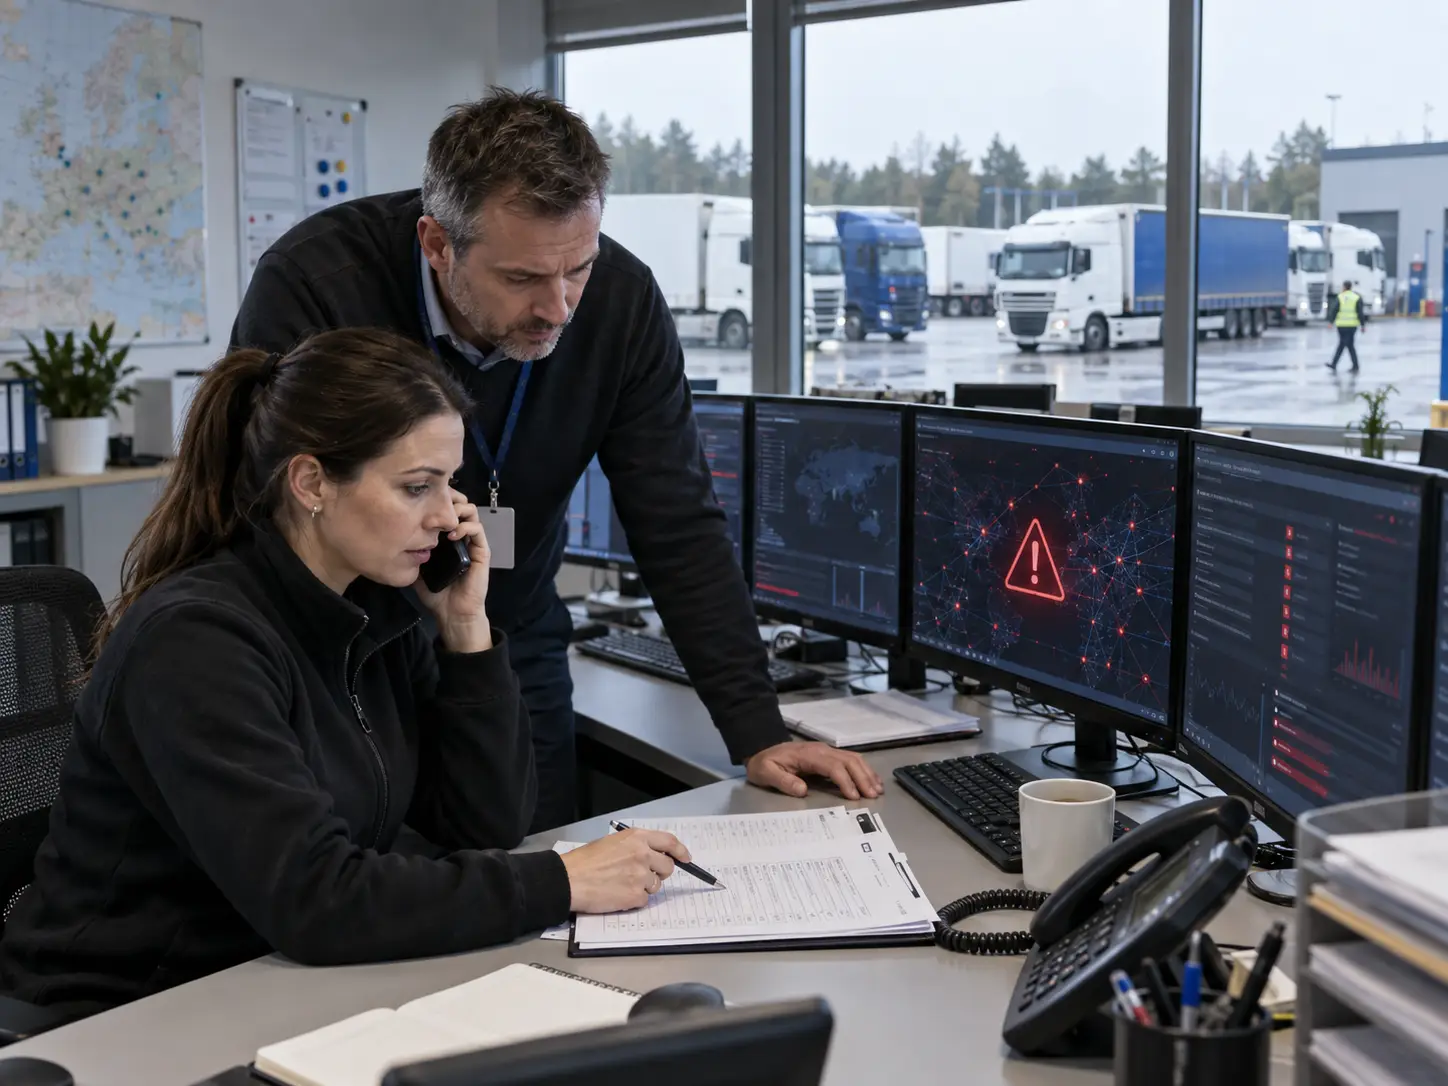
Osoba, która zauważy nietypowe szyfrowanie, masowe wylogowania lub fałszywe przelewy, nie powinna samodzielnie eksperymentować. Firma potrzebuje jednego numeru alarmowego i krótkiej instrukcji: odłącz podejrzane urządzenie od sieci, nie kasuj danych, nie podłączaj kopii zapasowych, zapisz czas i objawy. Decyzję o wyłączeniu kolejnych systemów podejmuje wyznaczony koordynator wraz z IT lub dostawcą.
Równolegle kierownik operacyjny uruchamia papierową lub offline’ową listę aktywnych transportów. Priorytet mają pojazdy z towarem wrażliwym, ADR, chłodnie, okna portowe i dostawy z karami. Kierowcy dostają jeden komunikat: który kanał jest wiarygodny, jak potwierdzać tożsamość dyspozytora i czego nie otwierać. Brak takiej instrukcji sprzyja phishingowi podszywającemu się pod pomoc techniczną.
Godziny od 2 do 8: utrzymać minimalną usługę
Tryb awaryjny powinien ograniczać firmę do najważniejszych funkcji. Dyspozytor prowadzi rejestr ręczny z numerem auta, kierowcą, klientem, miejscem, statusem i następnym krokiem. Każda zmiana ma czas oraz nazwisko osoby zatwierdzającej. Nowe zlecenia przyjmuje się tylko wtedy, gdy można zweryfikować kontrahenta i wykonać je bez niedostępnego systemu.
Nie wolno przywracać ruchu przez przypadkowe konta, nieautoryzowane pendrive’y ani prywatne komunikatory. Obejście, które ujawnia dane klientów lub umożliwia podstawienie numeru rachunku, może kosztować więcej niż postój. IBM podaje, że średni globalny koszt naruszenia danych w badanej próbie za 2026 r. wyniósł 4,99 mln dolarów, a incydenty wspierane przez AI średnio 6 mln dolarów. To wartości dla badanych organizacji, nie prognoza dla polskiego przewoźnika, ale pokazują skalę kosztów eskalacji.
Godziny od 8 do 24: decyzje zarządu i komunikacja
Zarząd potrzebuje krótkiego raportu: co działa, jakie dane mogły zostać naruszone, ile transportów jest zagrożonych, jakie obejścia uruchomiono i kiedy nastąpi kolejny punkt decyzyjny. Komunikat dla klientów powinien opisywać wpływ na usługę i kanał kontaktu, bez zgadywania źródła ataku. Jeśli incydent podlega przepisom, prawnik lub inspektor ochrony danych ocenia obowiązki zgłoszeniowe.
NIS2 wprowadza wielostopniowe raportowanie dla podmiotów objętych zakresem: wczesne ostrzeżenie w 24 godziny, zgłoszenie incydentu w 72 godziny i raport końcowy zasadniczo w ciągu miesiąca. Nie każda firma transportowa podlega dyrektywie bezpośrednio; zakres zależy od sektora, wielkości i prawa krajowego. Jednak duzi klienci mogą przenosić wymagania na przewoźników umownie, dlatego procedura powinna zawierać listę kontaktów i terminów.
Minimalny pakiet odporności za rozsądny budżet
Pierwsza warstwa to kopia danych, której nie można zmienić z poziomu zwykłego konta, oraz regularny test odtworzenia. Druga to uwierzytelnianie wieloskładnikowe, osobne konta administracyjne i szybkie odbieranie dostępu osobom odchodzącym. Trzecia to lista awaryjna aktywnych transportów generowana automatycznie co kilka godzin do zaszyfrowanego, dostępnego offline miejsca. Czwarta to umowy z dostawcami: czas reakcji, powiadomienie o incydencie, eksport danych, kopie i odpowiedzialność podwykonawców.
Raz na kwartał warto przeprowadzić sześćdziesięciominutowe ćwiczenie bez wyłączania produkcji. Scenariusz brzmi: TMS i poczta są niedostępne, jeden klient zgłasza fałszywą zmianę rachunku, a trzy auta zbliżają się do okien rozładunku. Po ćwiczeniu firma poprawia listę kontaktów i procedurę, zamiast tworzyć wielostronicowy dokument, którego nikt nie użyje.
Lista decyzji właściciela
Właściciel powinien zatwierdzić maksymalny akceptowalny czas przestoju każdej usługi, osobę mogącą zatrzymać system, minimalny zestaw danych offline oraz budżet awaryjny. Powinien także zdecydować, które zlecenia firma kontynuuje w trybie ręcznym, a które zawiesza, gdy nie może potwierdzić ładunku, płatnika lub dokumentów.
Ostatnia decyzja dotyczy dostawców. Najtańszy TMS bez eksportu danych, kontaktu kryzysowego i testowanej kopii może być droższy od rozwiązania z wyższym abonamentem. Cyberodporność w transporcie nie polega na obietnicy, że ataku nie będzie. Polega na tym, że dyspozytor wie, co zrobić w pierwszych dziesięciu minutach, kierowca rozpoznaje właściwy kanał, a zarząd potrafi utrzymać bezpieczne minimum operacji.
źródło: Lorry.pl